Poradnik instalacji i obsługi programu Kleopatra na Linux
Kleopatra to narzędzie do zarządzania kluczami PGP. Ten przewodnik opisuje, jak utworzyć publiczny klucz PGP w Kleopatra na Tails i innych dystrybucji Linux.
Kleopatra w systemie Tails #
Narzędzie Kleopatra jest domyślnie zainstalowane w systemie Tails od wersji 5.0 i nie jest wymagana ręczna instalacja aplikacji do obsługi GnuPG na tym systemie.
- Należy wyszukać Kleopatra w menu Applications i kliknąć, żeby uruchomić.
- Żeby zachować dostęp do wygenerowanych i zaimportowanych kluczy pomiędzy sesjami, należy skonfigurować zaszyfrowany trwały wolumen. Wybieramy Applications→Tails→Persistent Storage, klikamy Contrinue, w polach Passphrase i Confirm podajemy dwukrotnie silne, losowe hasło i potwierdzamy utworzenie wolumenu Create Persistent Storage klikając. Zaznaczamy GnuPG na liście funkcjonalności trwałego wolumenu i kończymy konfigurację.
Instalacja Kleopatra przez Flatpak #
Dla systemów Linux instalacja przez Flatpak jest zalecaną metodą. Nie wymaga weryfikacji sum kontrolnych i sygnatur PGP. Dla instalacji aplikacji użytkownika Flatpak nie wymaga wyższych uprawnień, dalsze kroki można przeprowadzić w domyślnej sesji użytkownika.
-
Narzędzie Flatpak jest domyślnie zainstalowane w wielu dystrybucjach systemów Linux, w tym dostępne w systemie Whonix-Workstation 18. Jeżeli w konsoli polecenie flatpak nie jest dostępne, instalujemy Flatpak według instrukcji dla wybranej dystrybucji.
-
Dodajemy repozytorium Flathub, ustawiamy widoczność aplikacji FLOSS (Free/Libre and Open Source Software, czyli wolnego oprogramowania) i pakiet org.kde.kleopatra instalujemy poleceniami:
|
|
Ze względu na anonimizację wszystkich połączeń w systemie Whonix-Workstation, instalacja aplikacji może potrwać dłużej i z powodu występującego czasami błędu [28] Timeout was reached wymagać kilkukrotnego ponowienia ostatniego polecenia.
- Aplikacja Kleopatra wymaga uruchomionego w tle procesu agenta GnuPG. W systemie Whonix-Workstation 18 jest domyślnie zainstalowany, ten krok pomijamy.
Debian/Ubuntu i pochodne:
|
|
Fedora/RHEL/CentOS i pochodne:
|
|
Arch Linux i pochodne:
|
|
openSUSE:
|
|
- Konfigurujemy autostart agenta GnuPG poleceniem:
|
|
A następnie przed pierwszym uruchomieniem aplikacji Kleopatra upewniamy się, że agent GnuPG jest uruchomiony poleceniem:
|
|
- Aplikację Kleopatra możemy uruchomić za pomocą skrótu w menu z aplikacjami lub poleceniem:
|
|
W systemie Qubes OS, dla utworzonej app qube z szablonu whonix-workstation-18 (przykładowo: domyślnej anon-whonix) należy po zainstalowaniu aplikacji kliknąć Refresh applications w menu Settings→Applications, zaczekać na zsynchronizowanie a następnie zaznaczyć Kleopatra na liście All available applications, kliknąć > żeby przenieść aplikację do listy Applications shown in App Menu i potwierdzić zmiany OK klikając. Skrót do aplikacji będzie widoczny w menu systemu Qubes dla wybranej app qube.
Generowanie kluczy w Kleopatra #
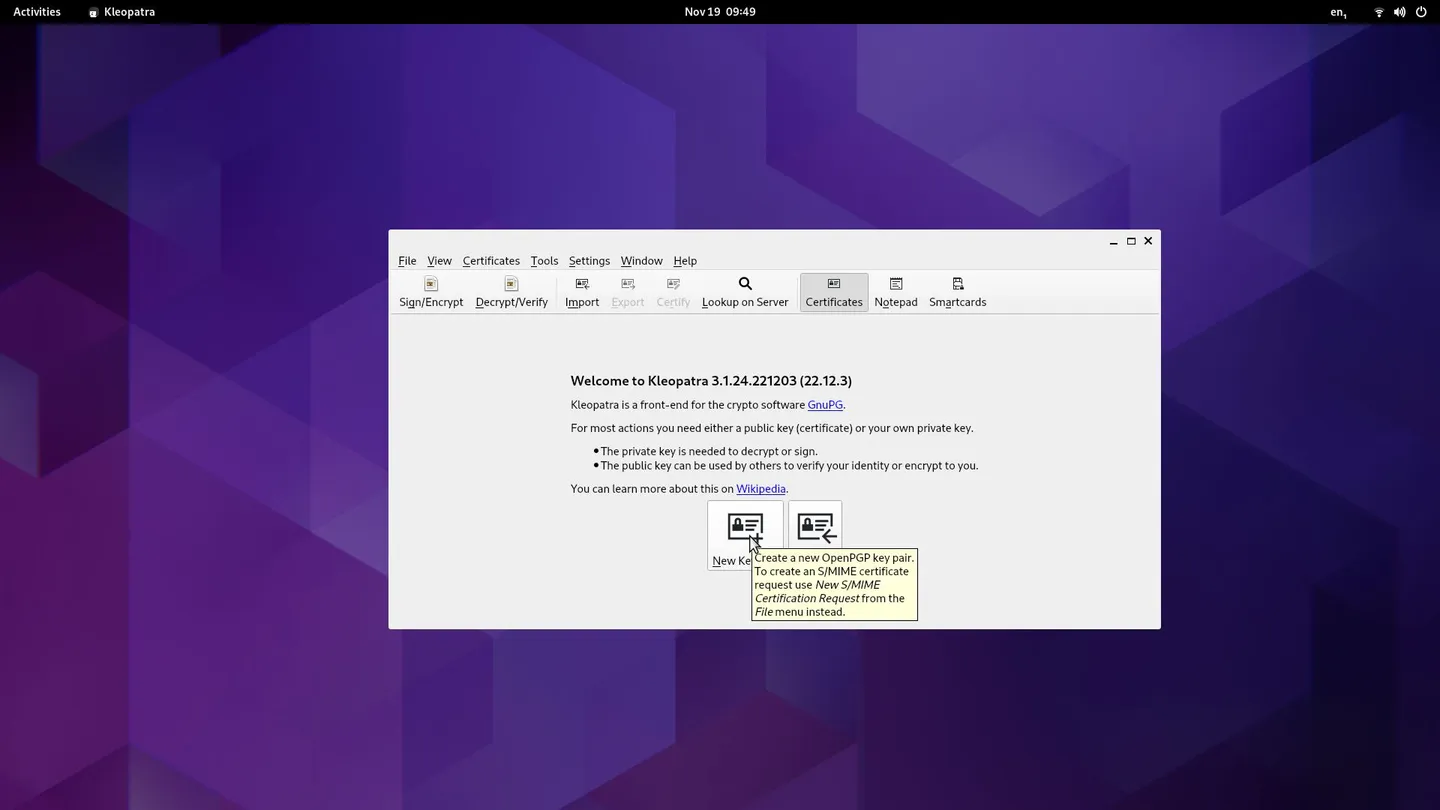
- Otwórz aplikację Kleopatra i kliknij przycisk New Key Pair.
- Wprowadź swój nick. Zaleca się ustawienie hasła. Kliknij Advanced Settings.
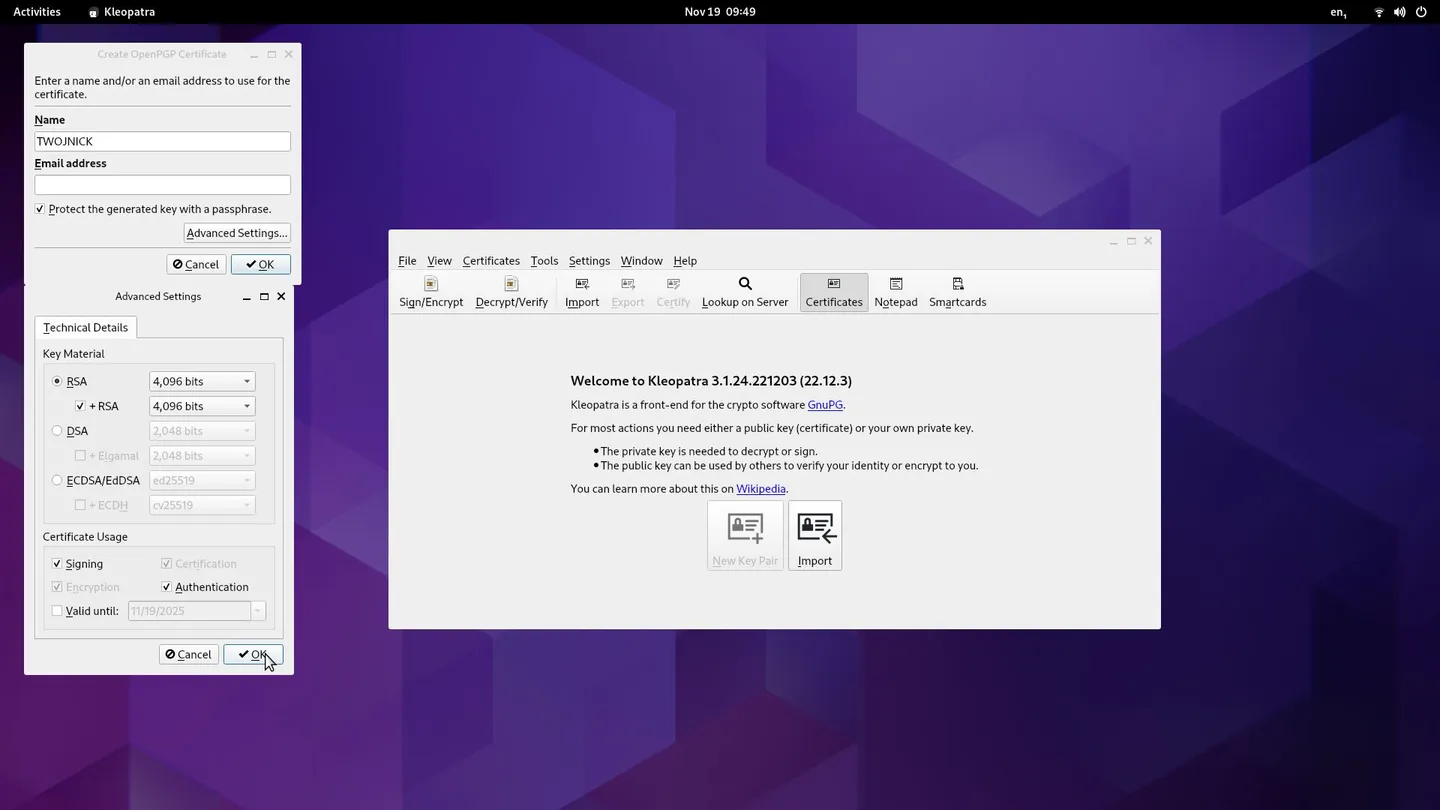
- Wybierz preferowany algorytm klucza i jego rozmiar RSA, 4096 bitów, zaznacz opcję Authentication i kliknij OK.
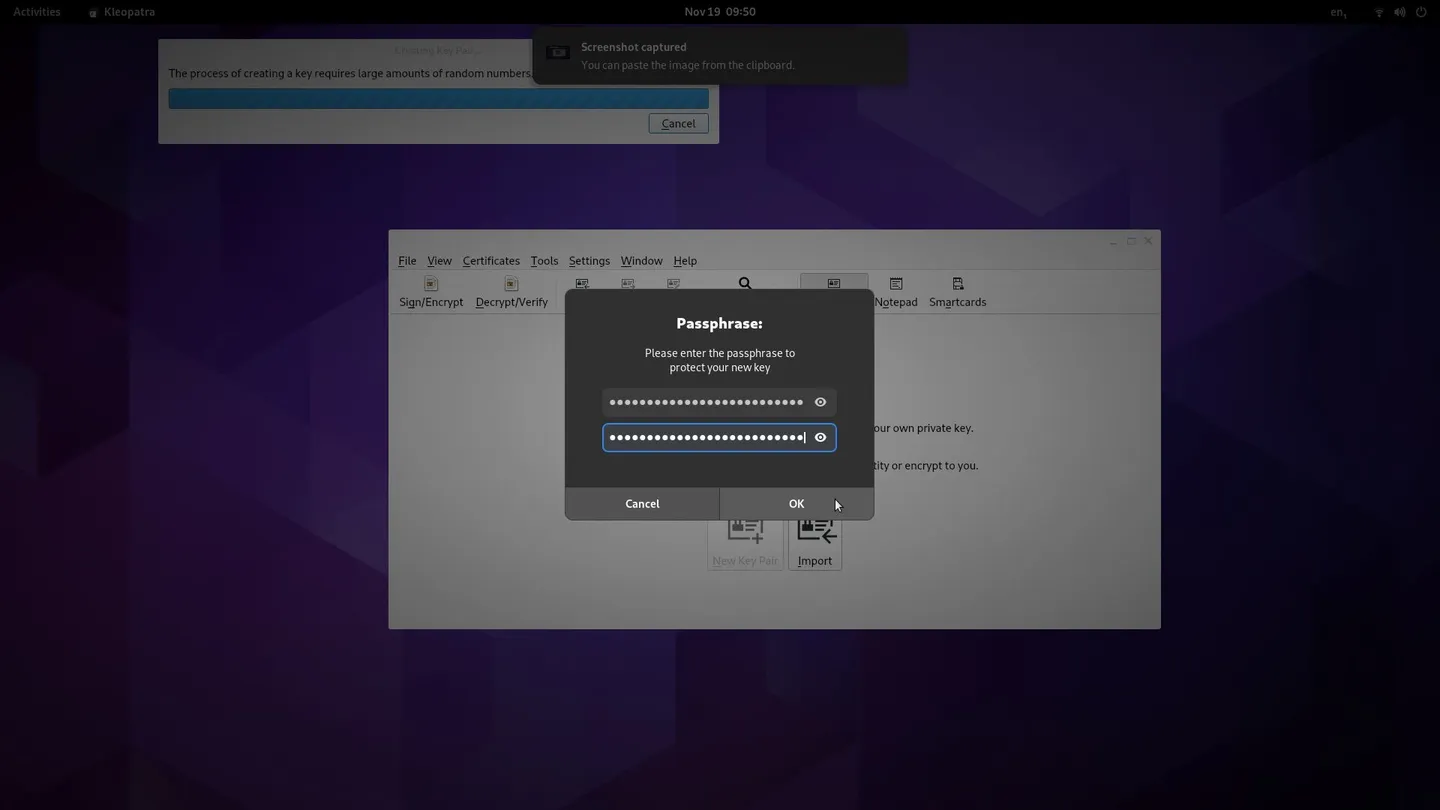
- Ustaw hasło do klucza, które będzie używane do jego ochrony, a następnie kliknij OK.
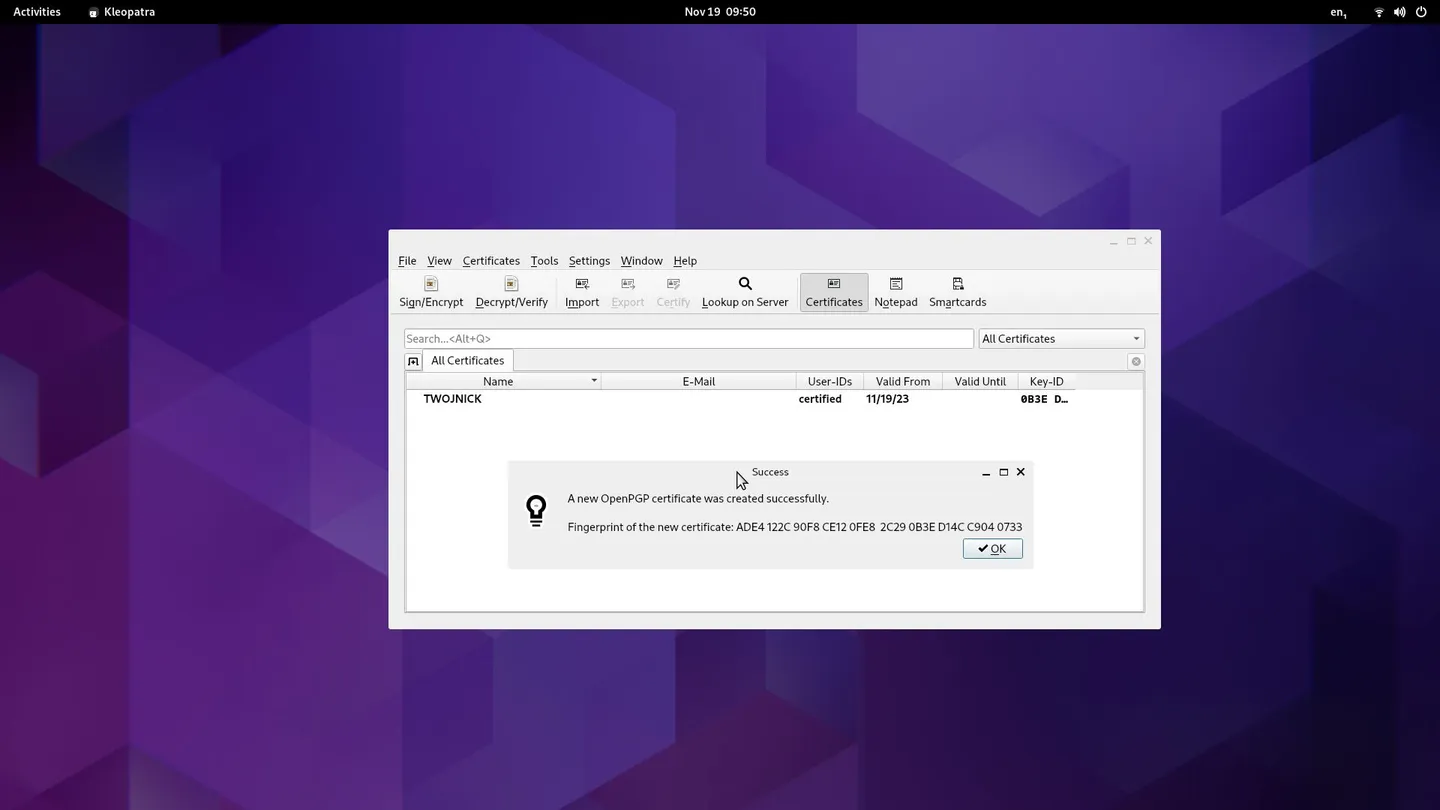
Kopia zapasowa klucza prywatnego w Kleopatra #
- Przejdź do ekranu zarządzania kluczami, wybierz swój klucz prywatny i kliknij Export Secret Keys….
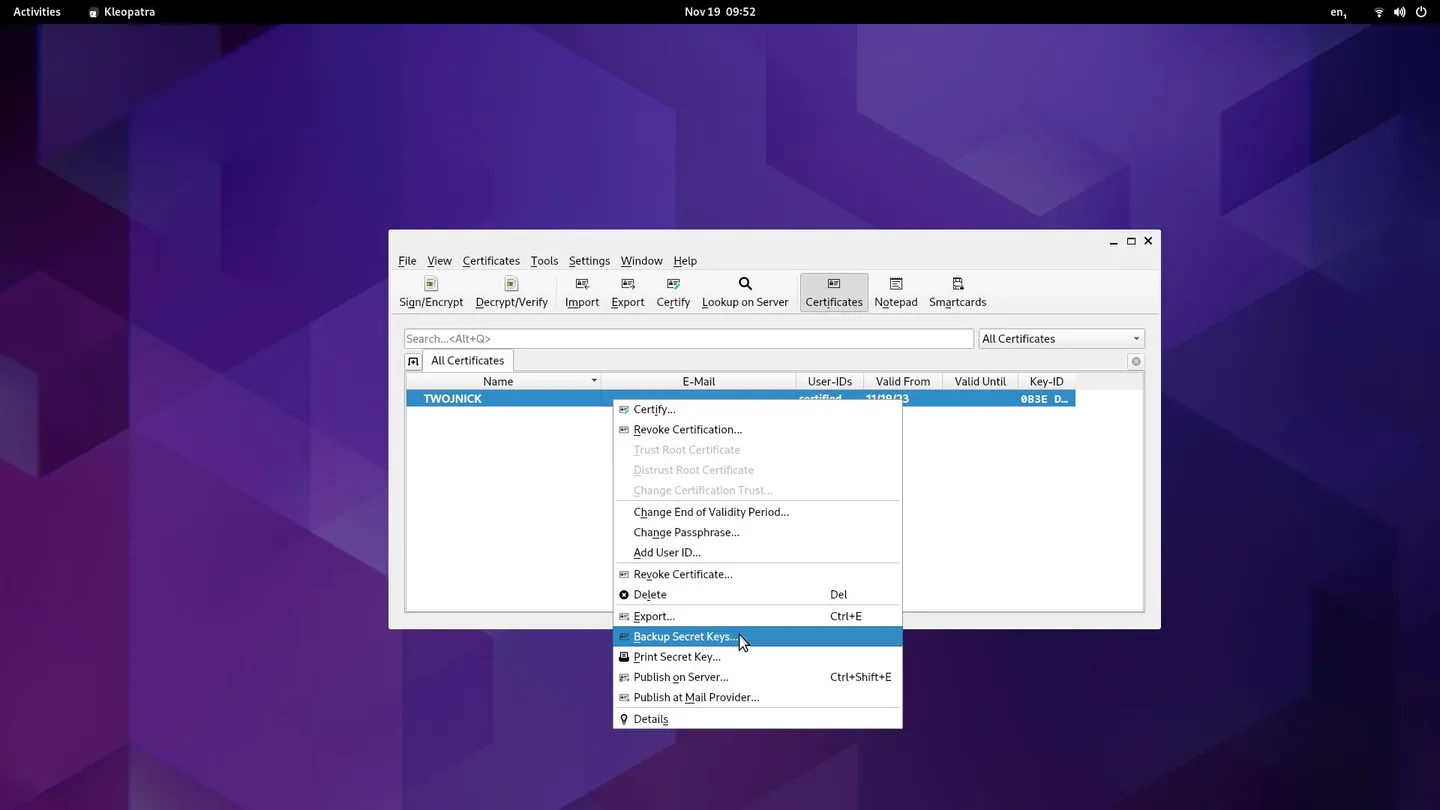
- Wybierz lokalizację, do której chcesz zapisać klucz, i kliknij Save.
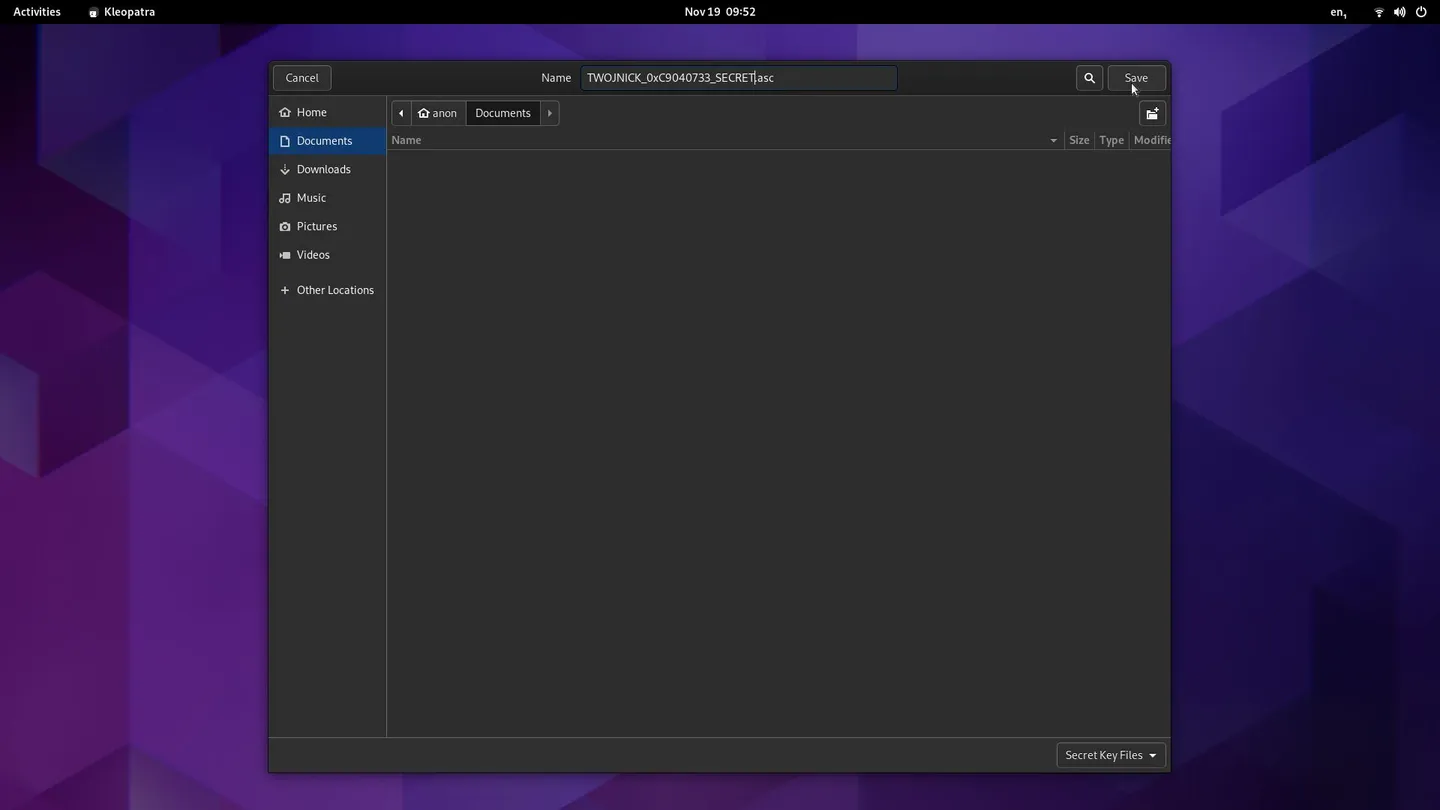
- Upewnij się, że klucz został zapisany w bezpiecznej lokalizacji.
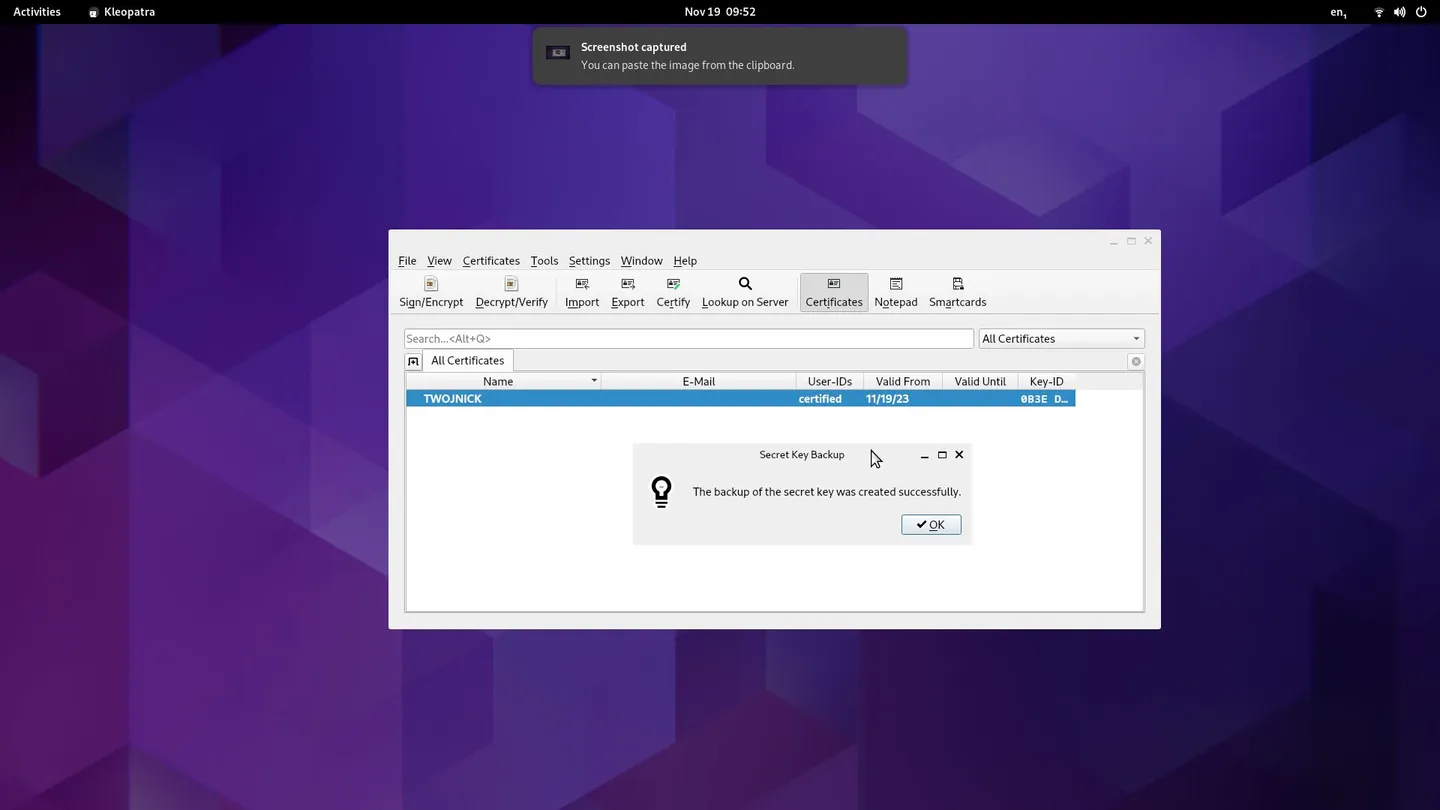
- Zaleca się również utworzenie kopii zapasowej klucza publicznego.
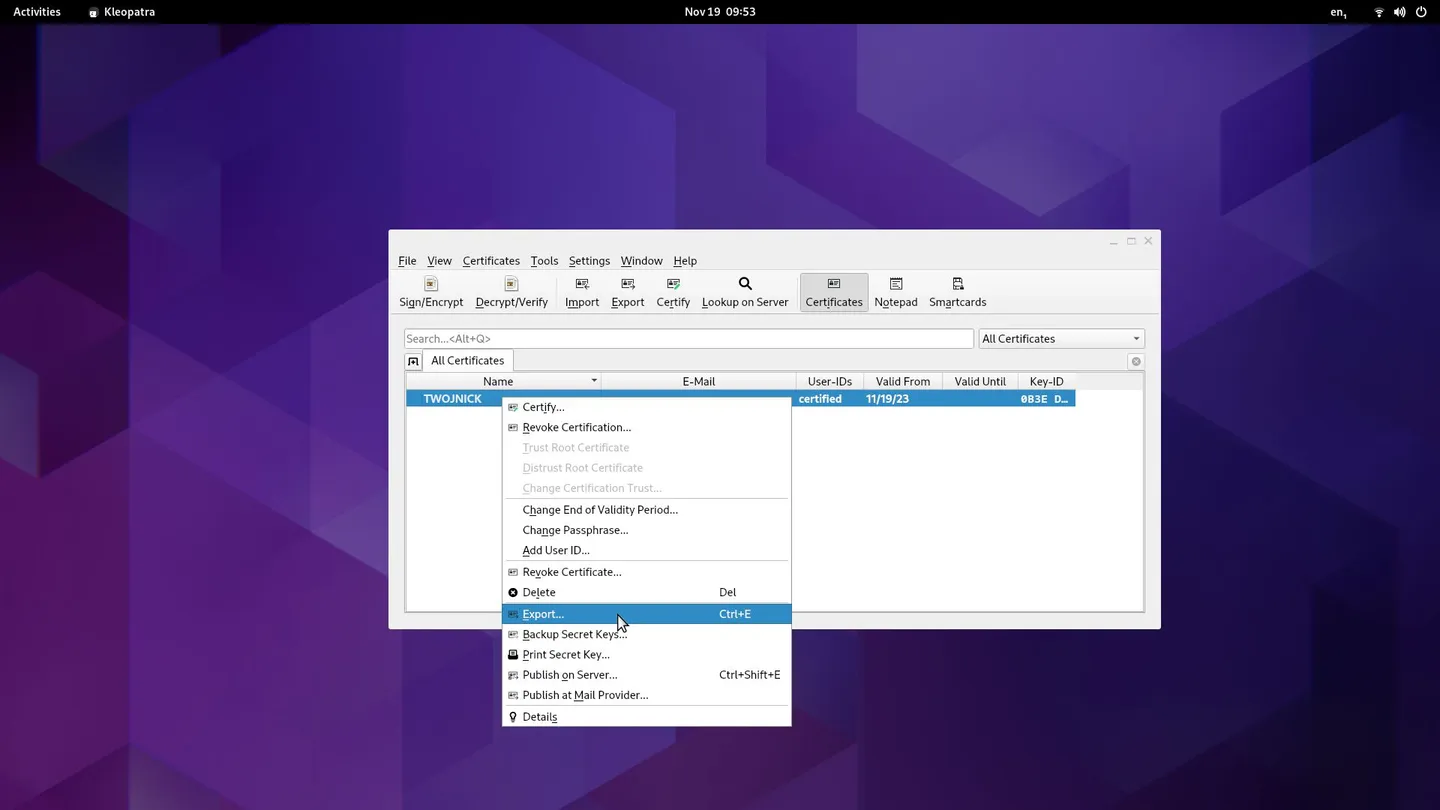
Kopię zapasową klucza prywatnego należy zaszyfrować programem VeraCrypt lub TrueCrypt i umieścić na nośniku zewnętrznym dla ochrony przed utratą danych.
Importowanie kluczy publicznych w Kleopatra #
- Otwórz wiadomość e-mail lub inny komunikat zawierający klucz publiczny.
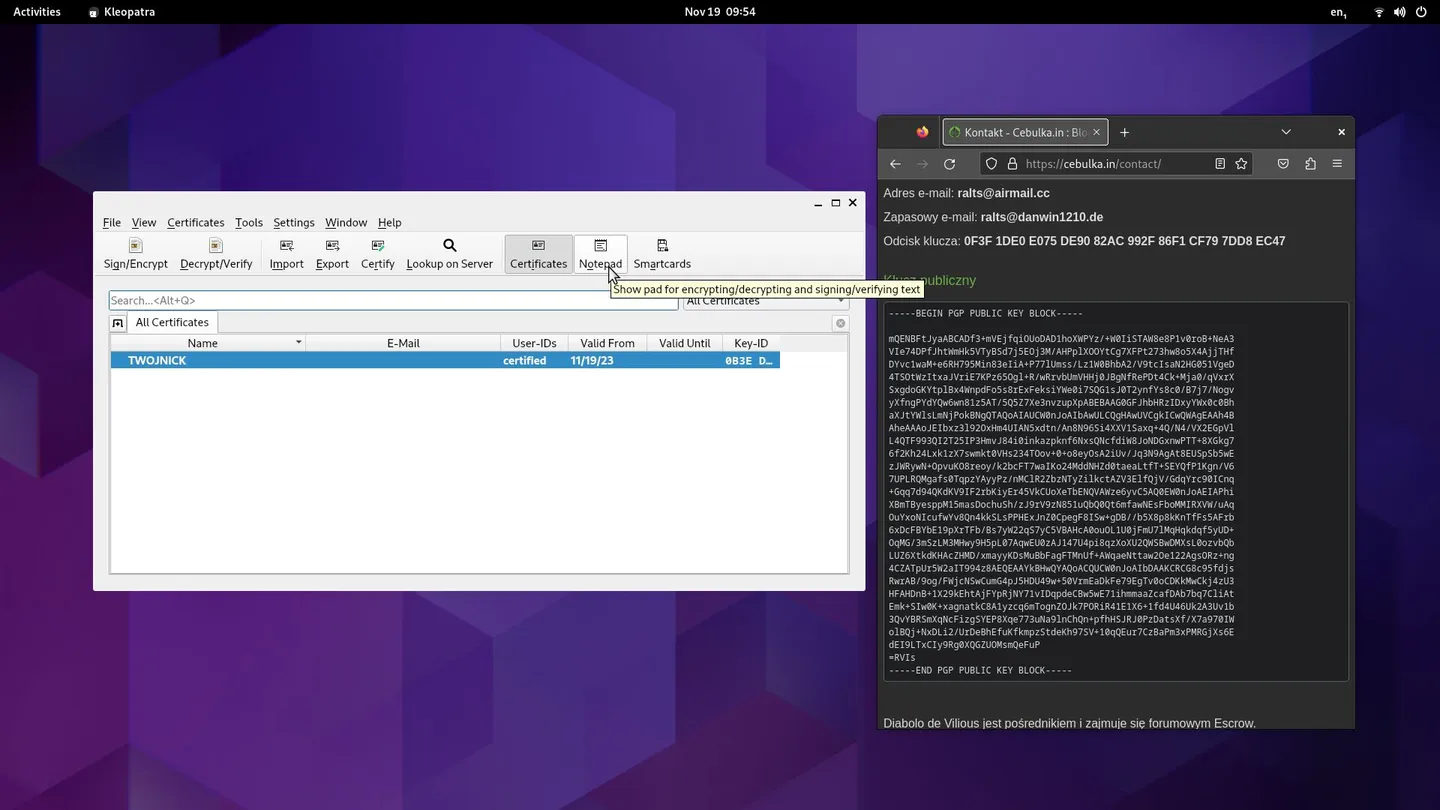
- Skopiuj klucz publiczny do schowka.
- Otwórz aplikację Kleopatra i wybierz opcję Notepad. Wklej klucz publiczny i kliknij Import Notepad.
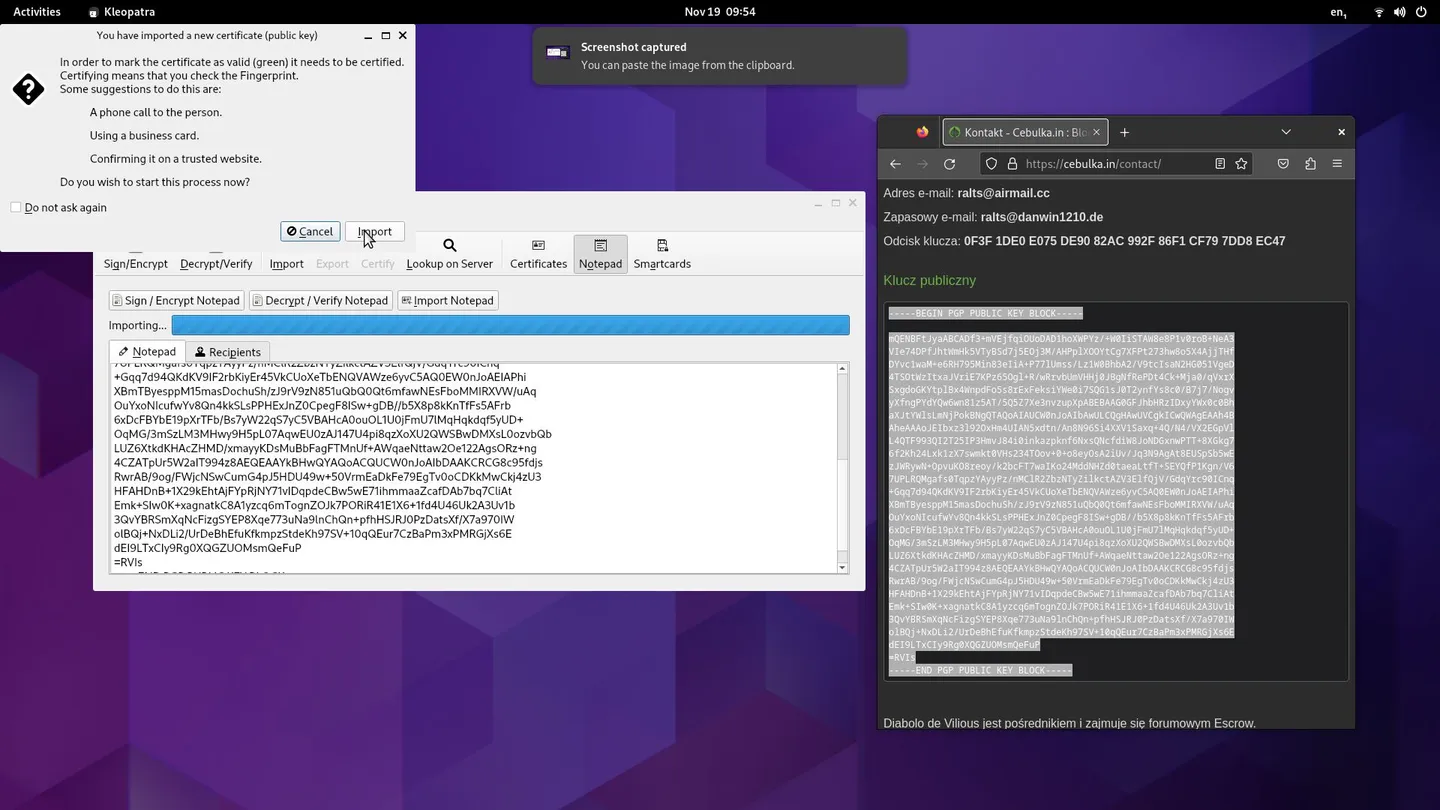
- Następnie musisz certyfikować nowy certyfikat. Prawdopodobnie zostaniesz poproszony o hasło.
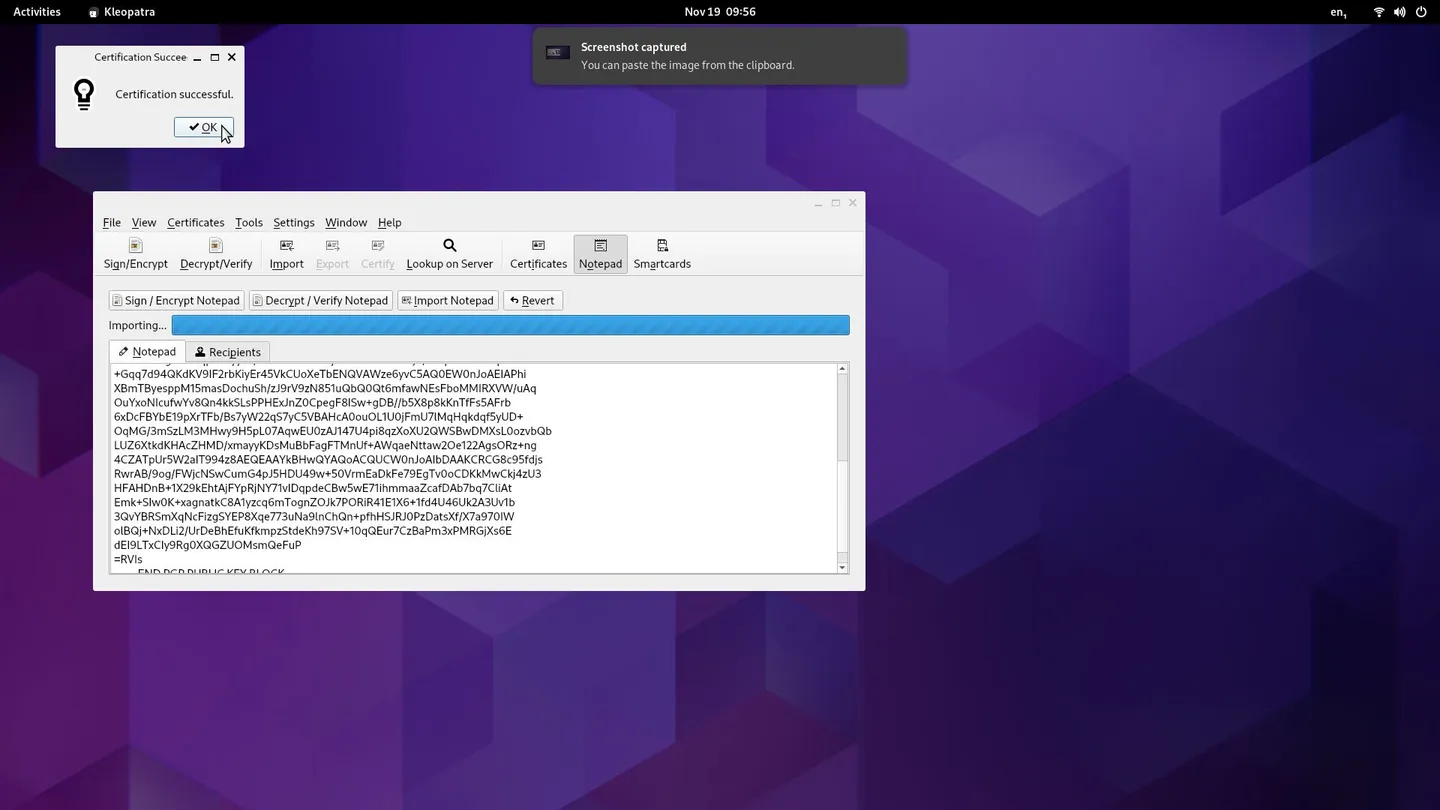
- Twój nowy klucz PGP został zaimportowany.
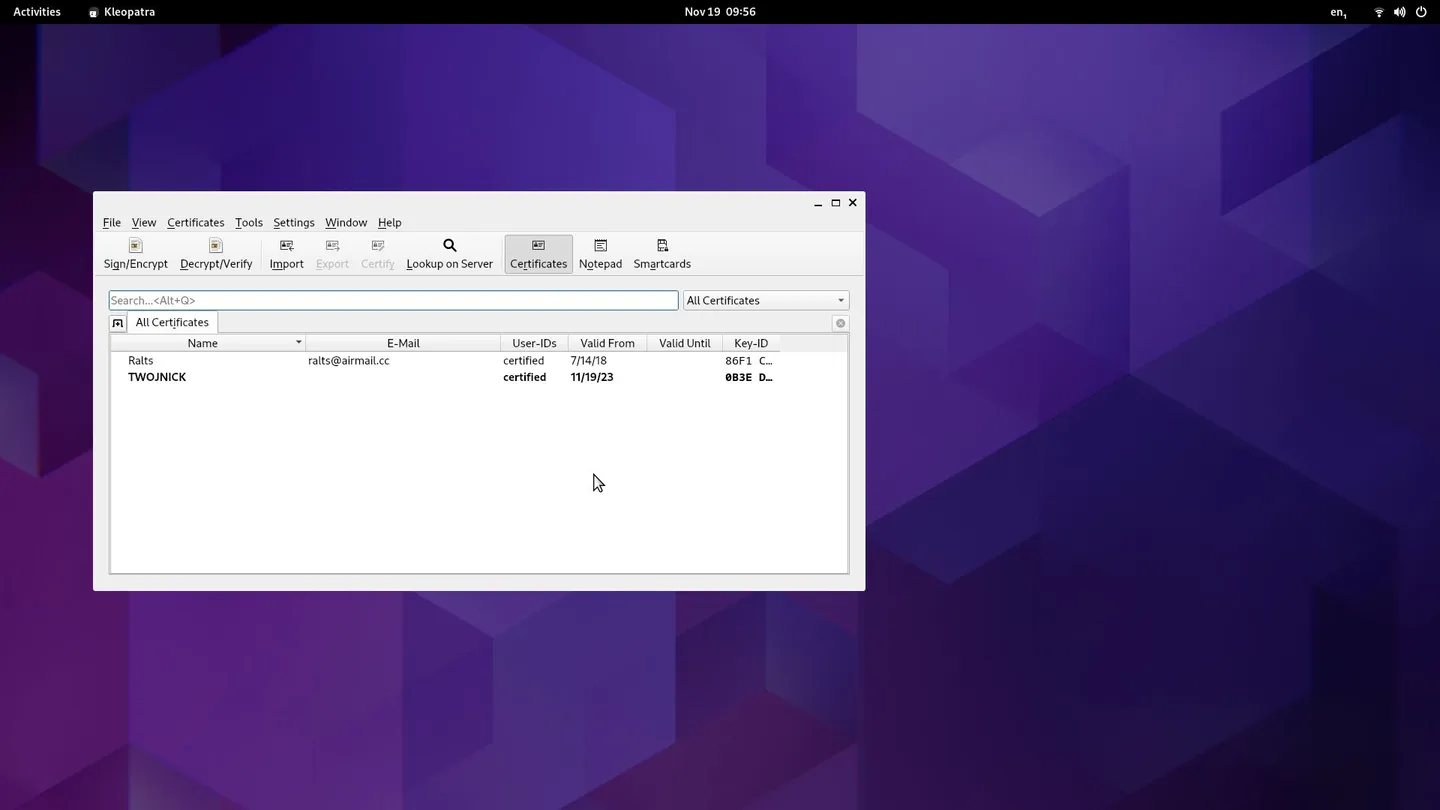
Powinniśmy się upewnić, że klucz publiczny pochodzi z pewnego źródła i odcisk klucza ( 0F3F1 DE0E0 75DE9 … w powyższym przykładzie ) jest poprawny. Klucz publiczny o tej samej nazwie, adresie e-mail i dacie utworzenia może stworzyć każdy i podszywać się. W tym przypadku postępujemy według modelu TOFU ( Trust On First Use ), czyli akceptujemy klucz publiczny przy pierwszym imporcie, a później weryfikujemy przyszłe zmiany.
Szyfrowanie wiadomości w Kleopatra #
- Otwórz aplikację Kleopatra i kliknij Notepad.
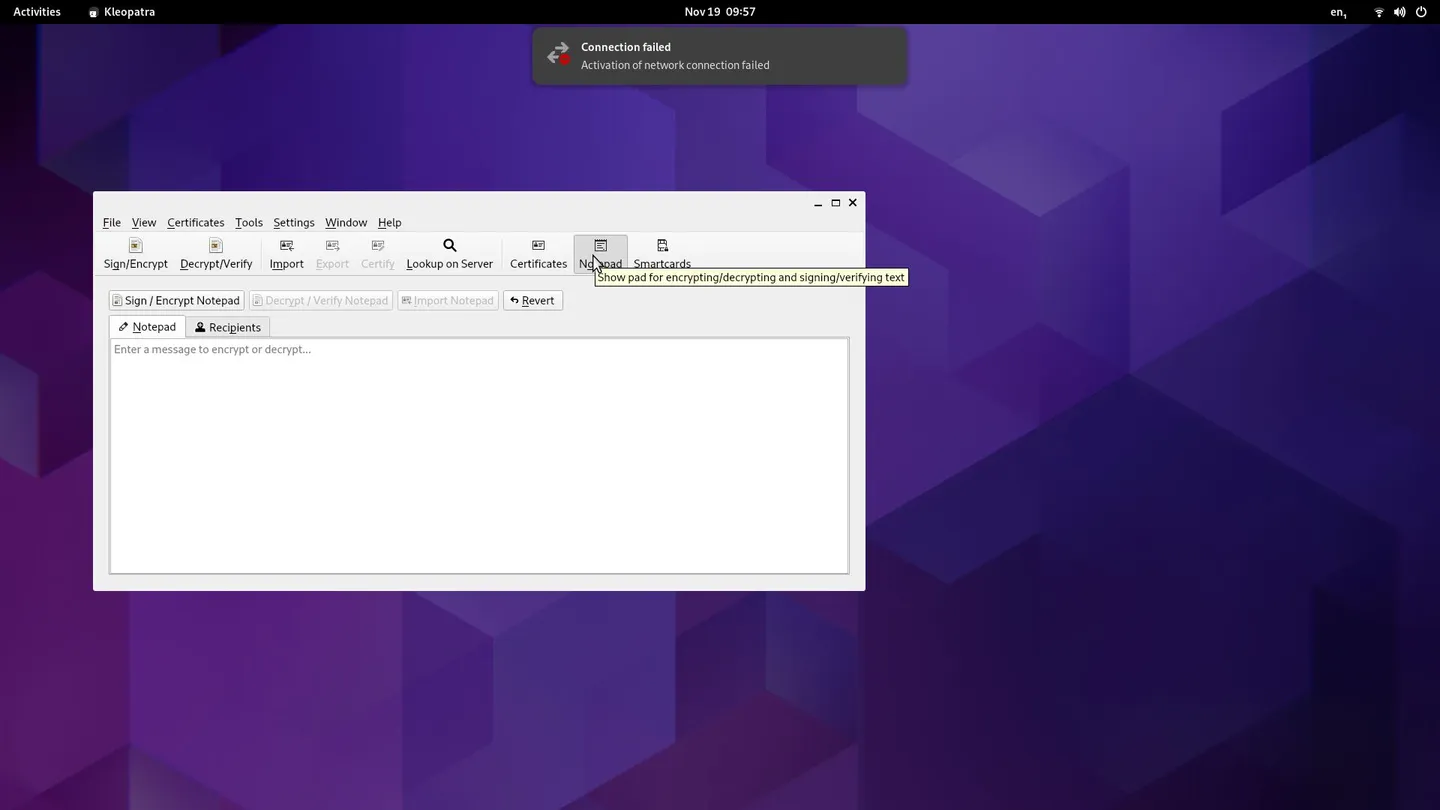
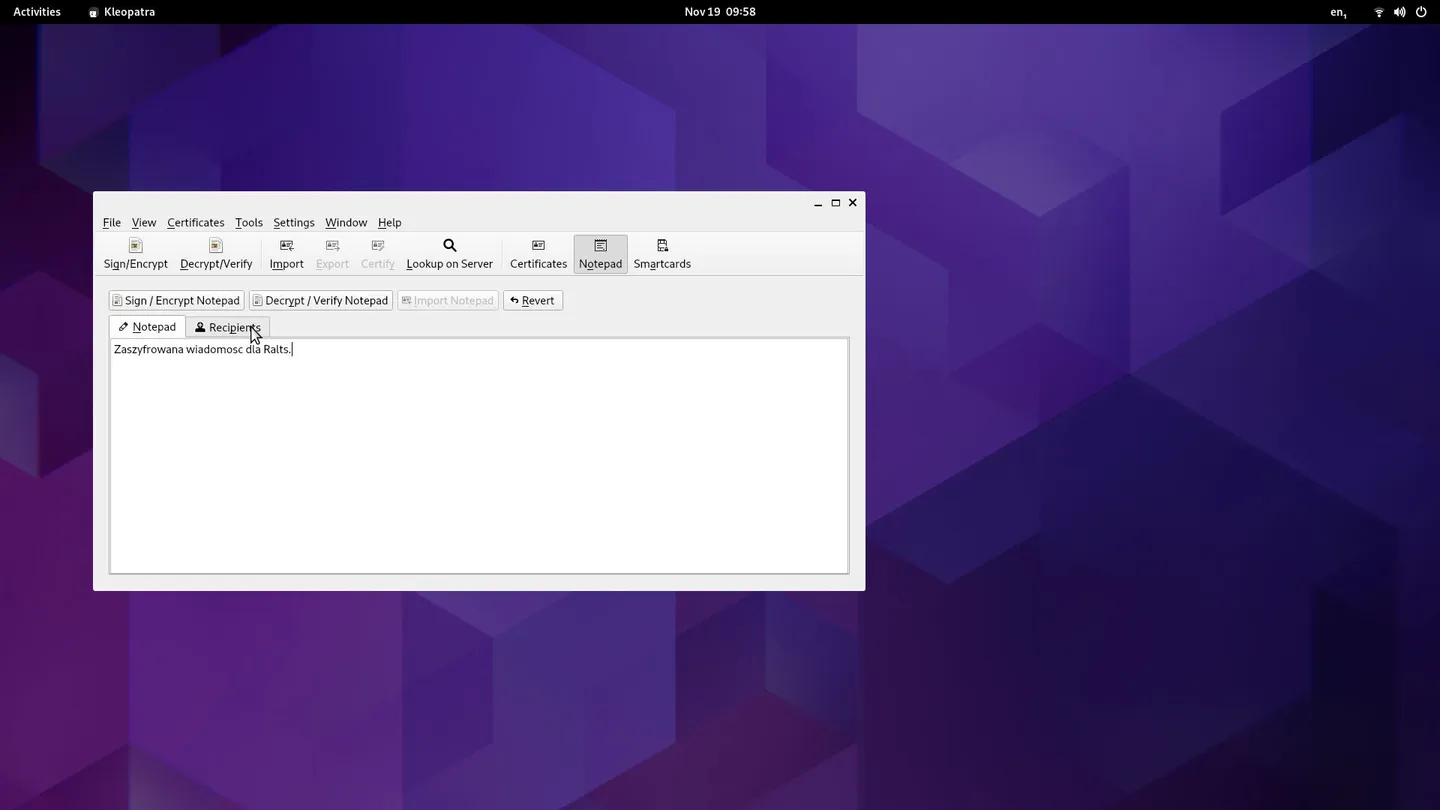
- Wklej treść wiadomości, którą chcesz zaszyfrować, do pola tekstowego.
- Wybierz klucz publiczny odbiorcy z listy dostępnych kluczy.
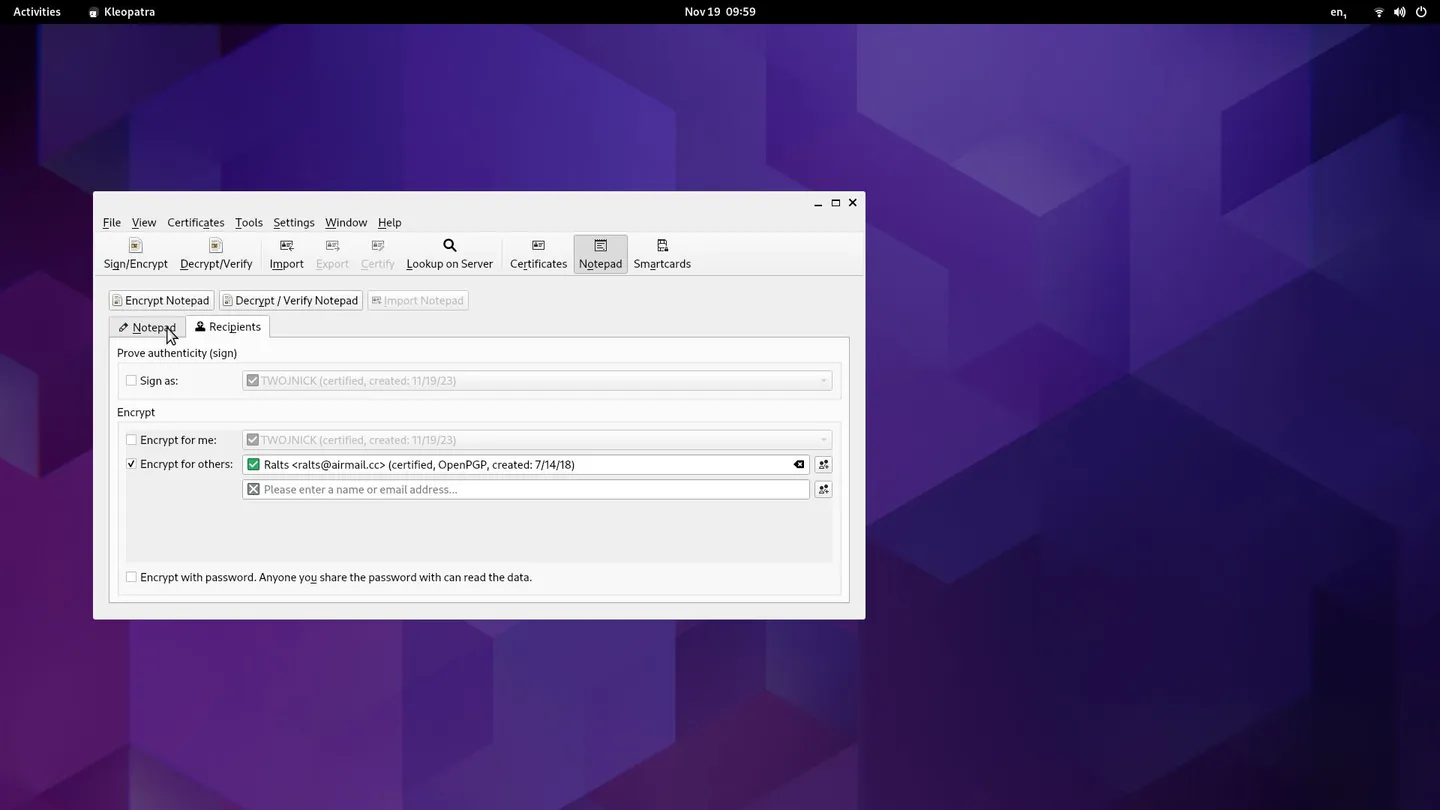
- Kliknij Encrypt Notepad.
- Po zaszyfrowaniu wiadomości skopiuj wynikowy tekst do schowka.
- Możesz teraz udostępnić zaszyfrowany tekst w innej aplikacji, np. poprzez komunikator internetowy lub zapisać go do pliku.
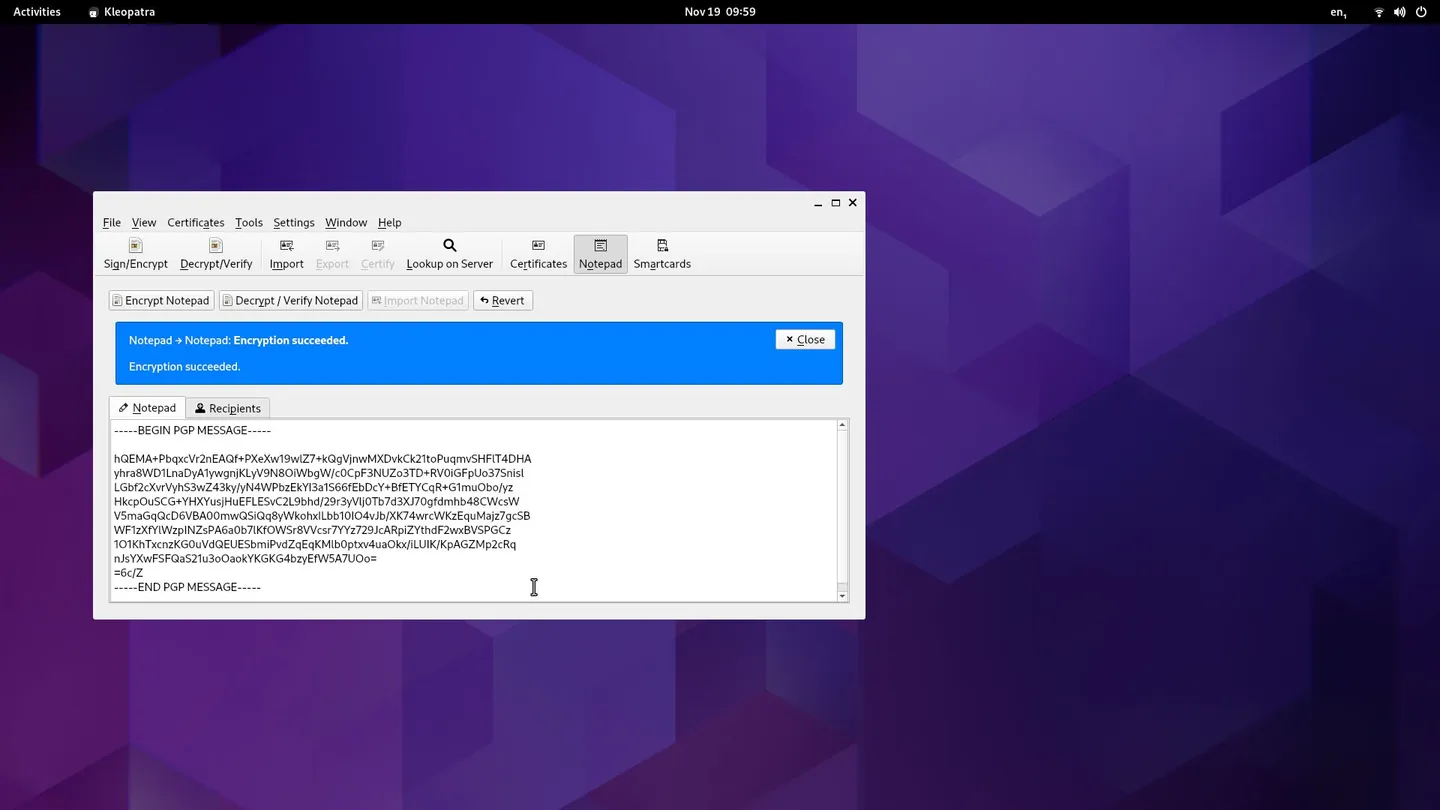
Nie musimy importować ponownie klucza publicznego przy szyfrowaniu następnych wiadomości. Klucz zostanie zapisany w plikach programu.
Deszyfrowanie wiadomości w Kleopatra #
- Otwórz zaszyfrowaną wiadomość w dowolnym edytorze tekstu.
- Skopiuj zaszyfrowany tekst do schowka, a następnie otwórz aplikację Kleopatra.
- Kliknij Notepad i wklej zaszyfrowany tekst.
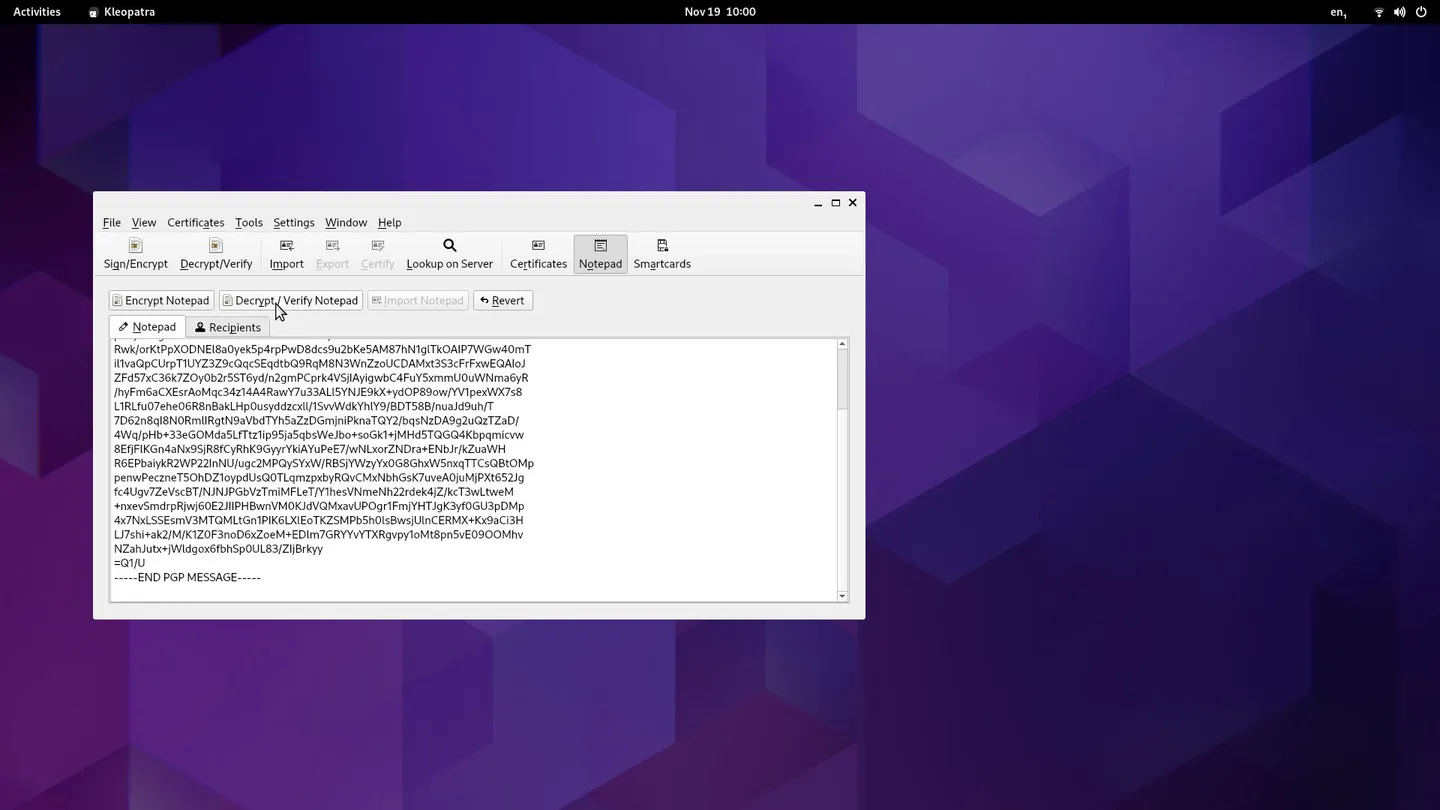
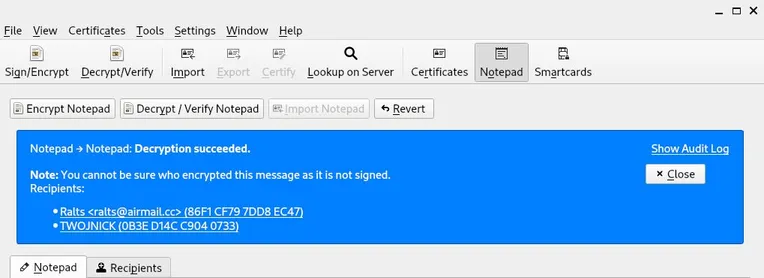
- Kliknij Decrypt / Verify Notepad. Jeśli zostaniesz poproszony o hasło, podaj hasło do swojego klucza prywatnego.
Podpisywanie wiadomości w Kleopatra #
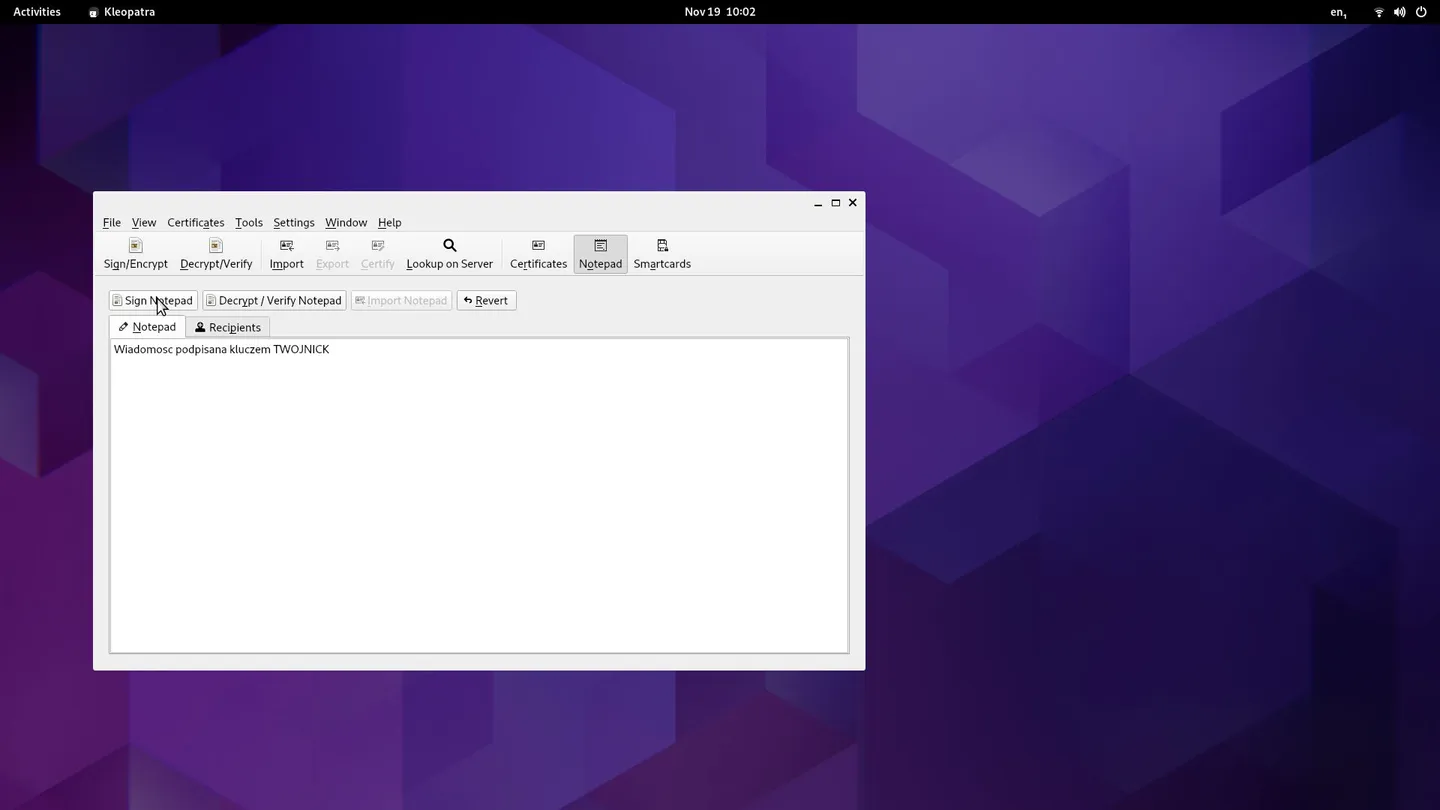
- Otwórz aplikację Kleopatra i kliknij Notepad.
- Wklej treść wiadomości, którą chcesz podpisać, do pola tekstowego.
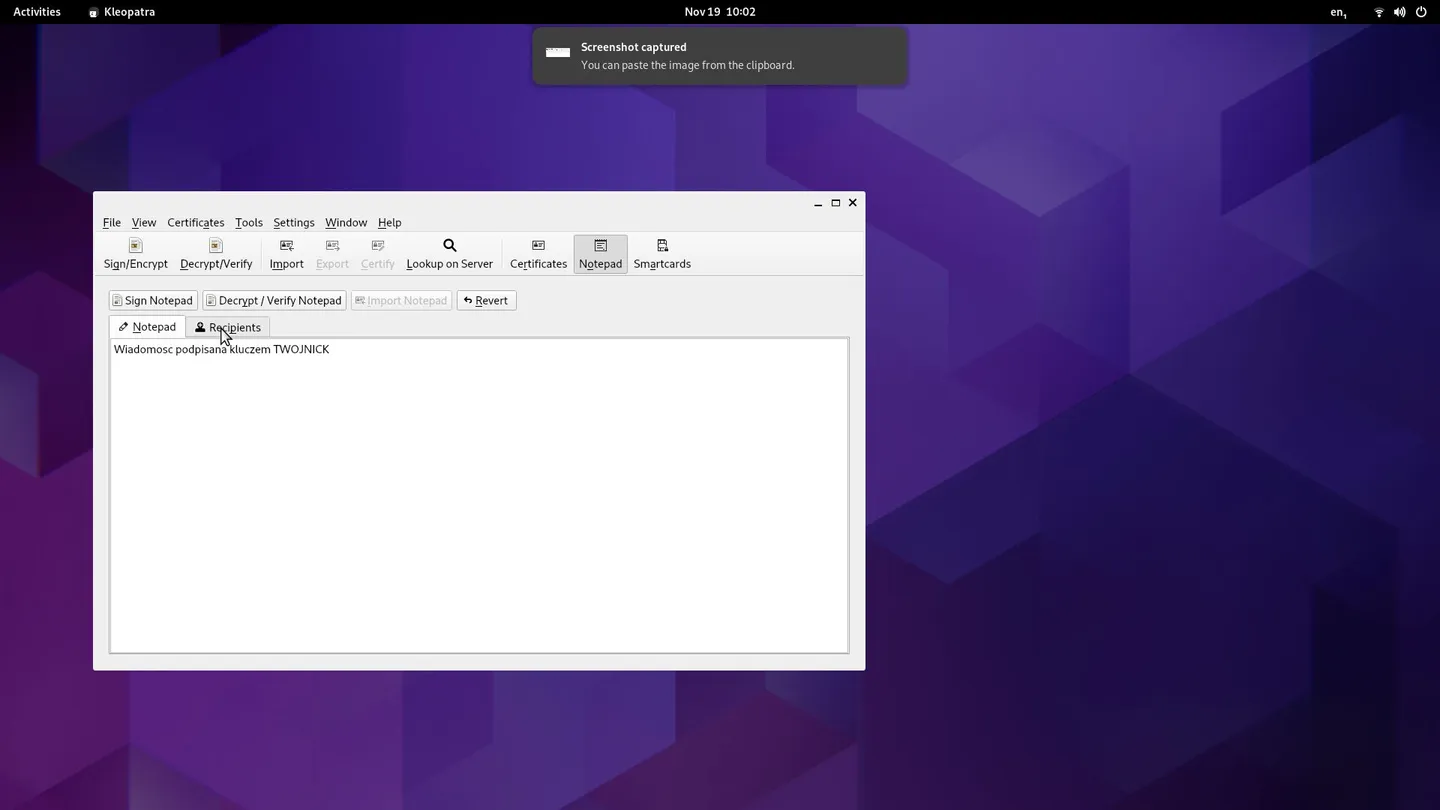
- Wybierz swój klucz prywatny.
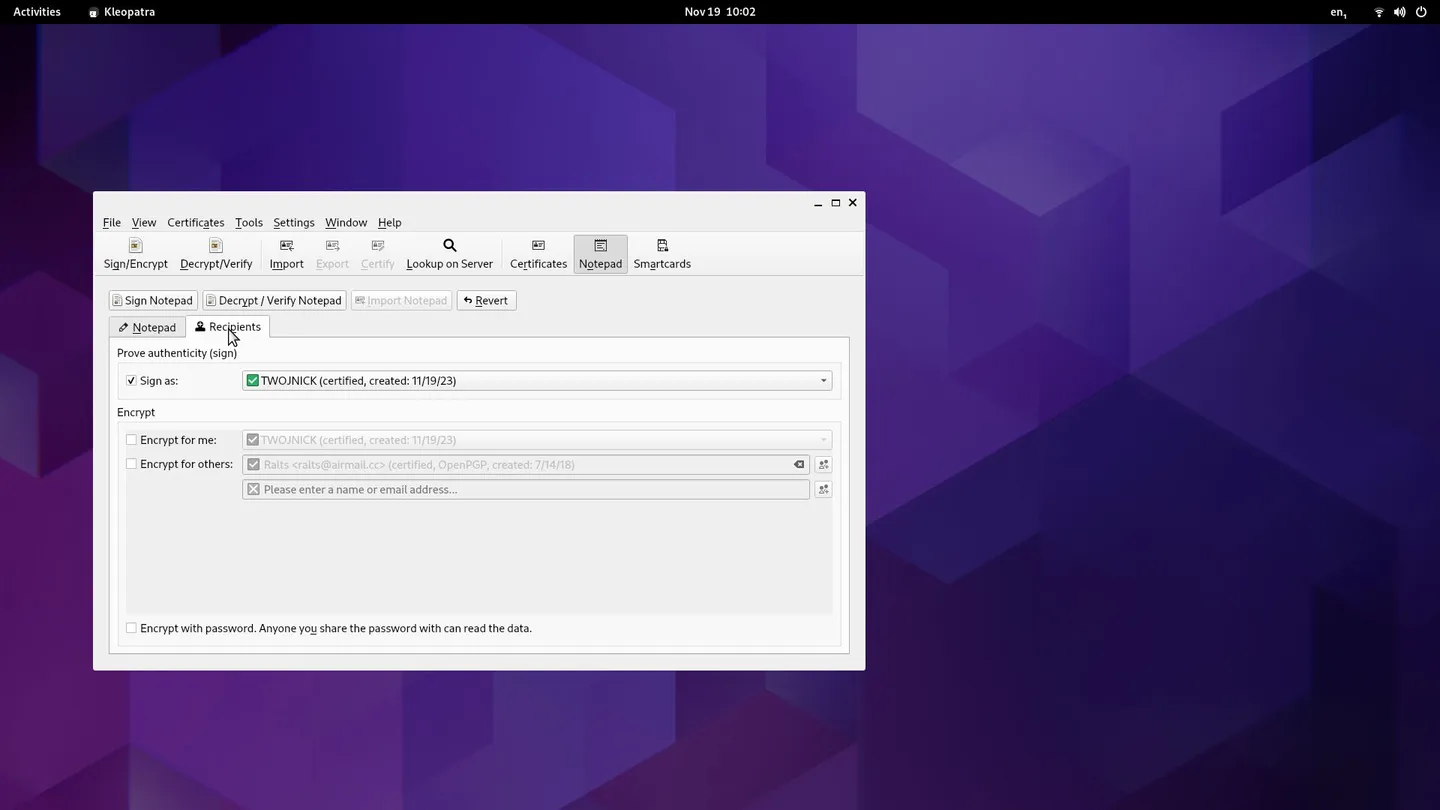
- Następnie kliknij Sign Notepad. Skopiuj podpisany tekst do schowka.
- Możesz teraz udostępnić podpisany tekst w innej aplikacji, np. poprzez komunikator internetowy lub zapisać go do pliku.
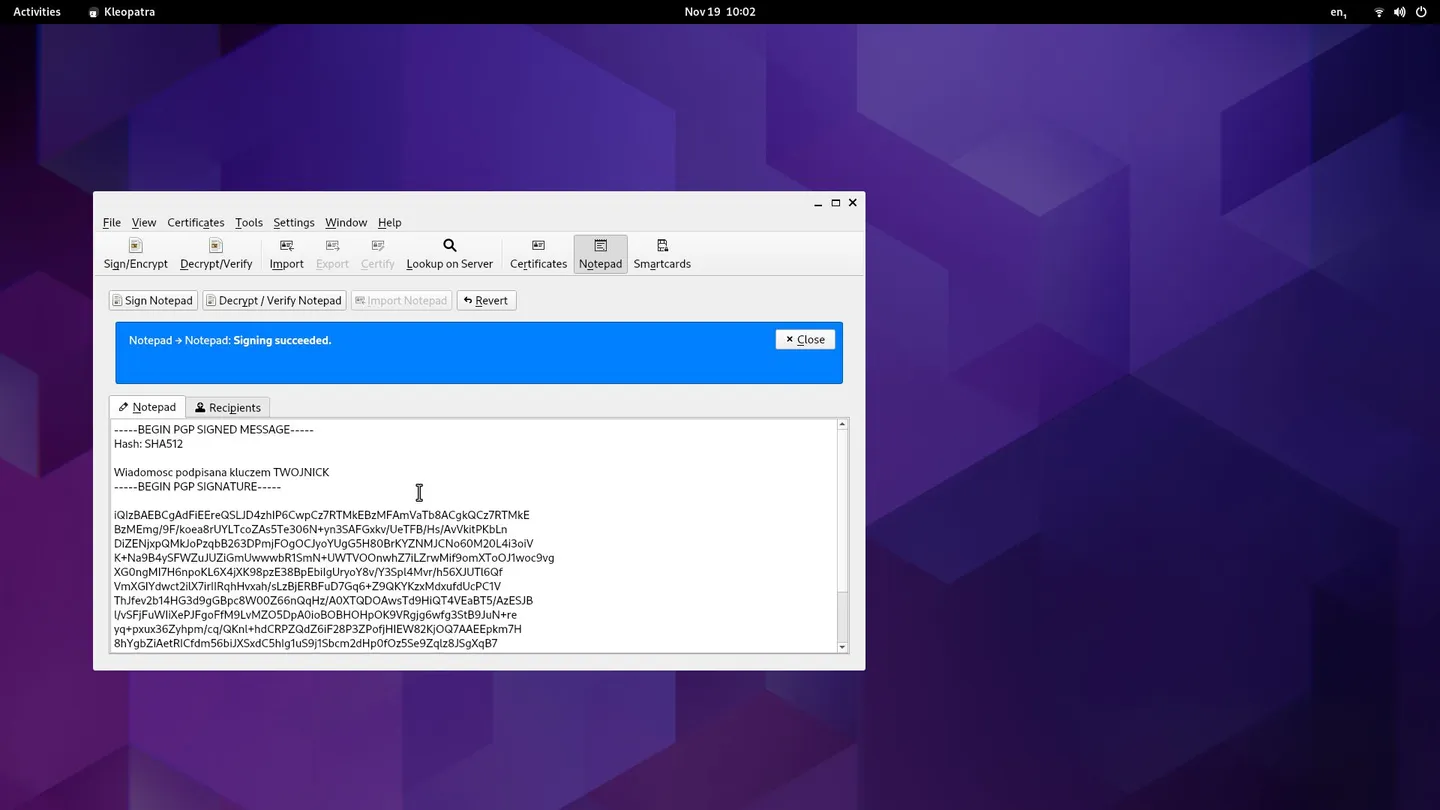
Nie podpisuj treści, które brzmią uniwersalnie. Przykładowo, podpisana wiadomość “Zgadzam się” lub “To ja” może zostać zapisana i użyta do podszycia się w innej konwersacji. Treści powinny być pełnymi zdaniami opisującymi przeznaczenie i okoliczności podpisu.
Weryfikowanie wiadomości w Kleopatra #
- Otwórz podpisaną wiadomość i skopiuj jej treść do schowka.
- Otwórz aplikację Kleopatra, kliknij Notepad i wklej podpisany tekst do pola tekstowego.
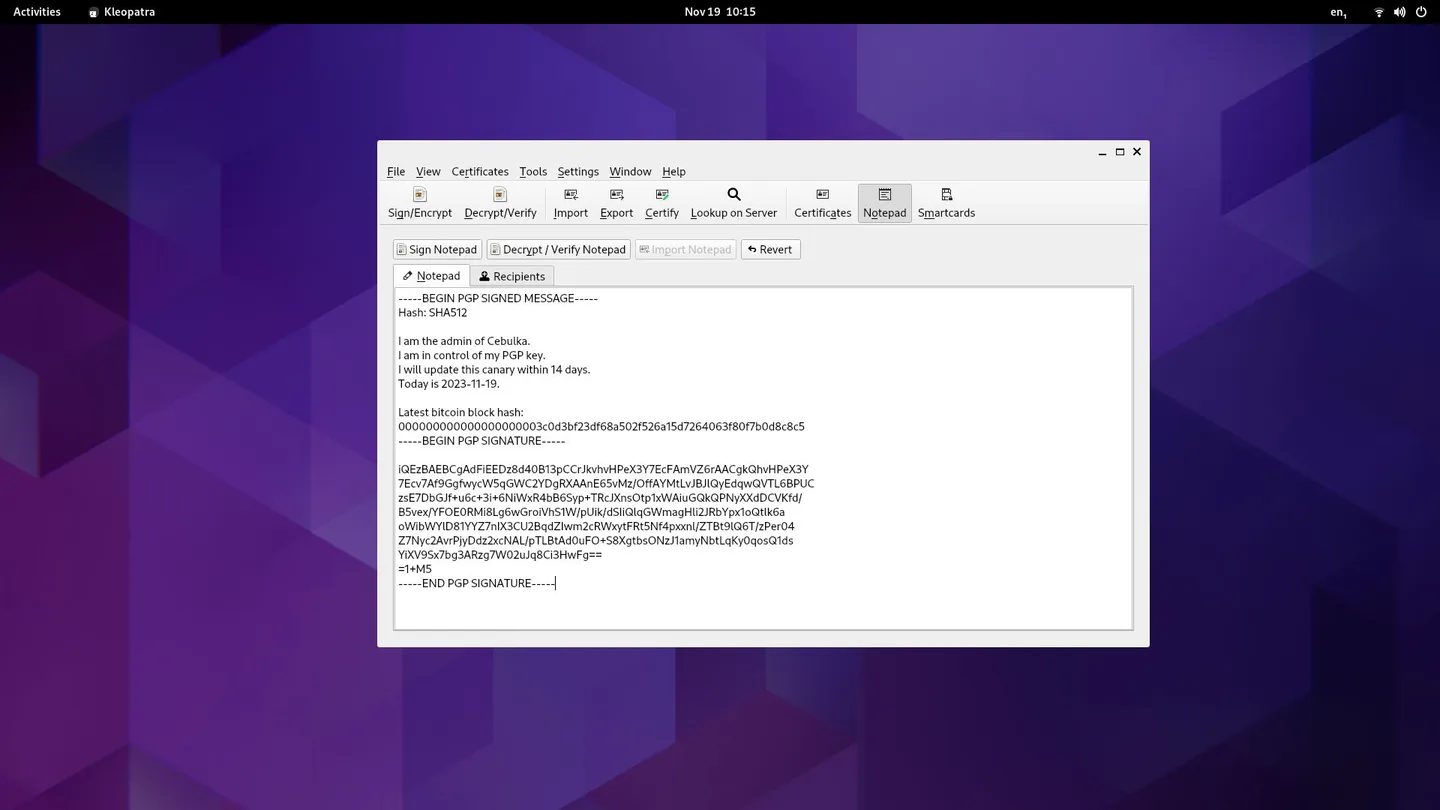
- Kliknij Decrypt / Verify Notepad. Kleopatra wyświetli wynik weryfikacji podpisu, informując, czy podpis jest poprawny.
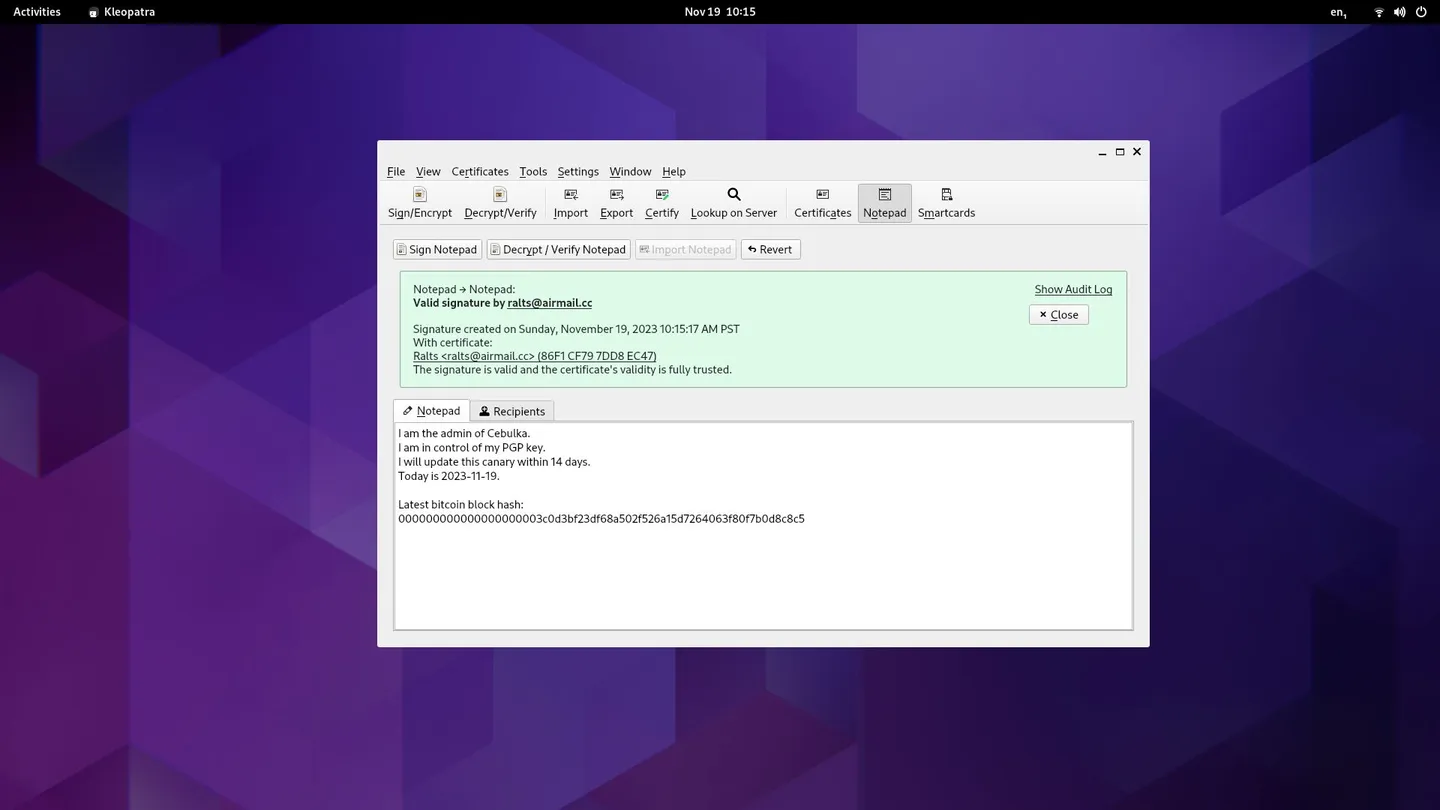
Nie musimy importować ponownie klucza publicznego przy weryfikowaniu następnych podpisów tego samego autora. Klucz zostanie zapisany w plikach programu.